Domain justizapparat.de kaufen?
Wir ziehen mit dem Projekt
justizapparat.de um.
Sind Sie am Kauf der Domain
justizapparat.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain justizapparat.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
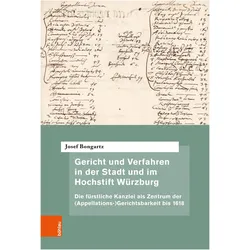
Gericht und Verfahren in der Stadt und im Hochstift Würzburg, Fachbücher von Josef BongartzDer Übergang vom Spätmittelalter zur Frühen Neuzeit ist durch eine Veränderung der Gerichtslandschaften im Heiligen Römischen Reich geprägt. Im Rahmen der weltlichen Gerichtsbarkeit entwickelten sich durch die Ausbreitung des Rechtsmittels der Appellation Instanzenzüge, die nicht nur durch neu entstehende Foren gestaltet wurden, sondern auch das Verhältnis längst bestehender Gerichte zueinander nachhaltig veränderten. Ziel dieser Studie ist es, diese grundlegenden Transformationsprozesse am Beispiel des Hochstifts Würzburg nachzuzeichnen und auf Basis der reichskammergerichtlichen Quellenüberlieferung mit dem Würzburger Kanzleigericht ein bisher weitgehend unbeachtetes territoriales Obergericht in seiner Entwicklung und Funktionsweise darzustellen. Hierbei werden etwa Aspekte der Herrschaftsverdichtung, der Rechtsrezeption und des Verhältnisses von Norm und Rechtspraxis anschaulich illustriert.90,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seiwerth, Stephan: Typisierter Schutz in Gesetz und UrteilTypisierter Schutz in Gesetz und Urteil , This study examines the regulation and protection through rules and/or standards and the possibilities of "personalised" rules in the context of German private law from the perspectives of legal theory, law and economics, legal history, legal doctrine and legal policy. , Reflektoren > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20250530, Titel der Reihe: Jus Privatum##, Autoren: Seiwerth, Stephan, Auflage: 25001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 480, Themenüberschrift: LAW / Civil Law, Keyword: AGB-Kontrolle; Personalisiertes Recht; Verbraucherschutz; rules and standards, Fachschema: Familienrecht~Erbrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Unerlaubte Handlungen, Deliktrecht, Schmerzensgeld, Schadensersatz~Recht: Testamente, Nachlass, Erbfolge, Erbe~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 232, Breite: 155, Höhe: 36, Gewicht: 236, Produktform: Gebunden,119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie werden Richter zu ihrem Urteil geführt, und wie wirkt sich dies auf die Rechtsprechung aus?
Richter werden durch Gesetze, Präzedenzfälle und juristische Argumentation zu ihrem Urteil geführt. Dies kann dazu führen, dass Urteile konsistent und vorhersehbar sind. Jedoch können persönliche Überzeugungen und Interpretationen auch Einfluss auf die Rechtsprechung haben. **
-
Spricht der Staatsanwalt am Ende der Verhandlung im Gericht das Urteil aus oder der Richter?
Der Staatsanwalt spricht normalerweise nicht das Urteil aus, sondern stellt lediglich seine Anklage vor und trägt seine Argumente vor. Der Richter ist für die Urteilsverkündung zuständig und entscheidet über die Schuld oder Unschuld des Angeklagten sowie über die Strafe. **


Welche Faktoren berücksichtigt ein Gericht bei der Festlegung einer angemessenen Strafe in einem Urteil?
Ein Gericht berücksichtigt bei der Festlegung einer angemessenen Strafe die Schwere der Tat, das Vorstrafenregister des Täters und die persönlichen Umstände des Angeklagten. Auch die Reue des Täters, sein Verhalten während des Prozesses und mögliche Milderungsgründe spielen eine Rolle bei der Strafzumessung. Zudem werden gesetzliche Vorgaben, wie Mindest- und Höchststrafen, sowie der Grundsatz der Verhältnismäßigkeit beachtet. **
Warum gibt es einen Richter in einem US-Gericht, wenn das Urteil bei den Geschworenen liegt?
Der Richter in einem US-Gericht hat die Aufgabe, den Prozess zu leiten und sicherzustellen, dass alle rechtlichen Verfahren eingehalten werden. Er gibt den Geschworenen Anweisungen zum Gesetz und überwacht den Ablauf des Verfahrens. Obwohl die Geschworenen das Urteil fällen, ist der Richter dafür verantwortlich, sicherzustellen, dass der Prozess fair und gerecht abläuft. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
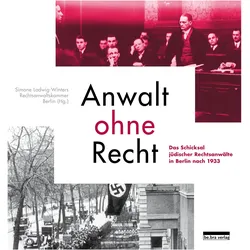
Anwalt ohne Recht, Fachbücher von Simone Ladwig-WintersDieses Buch bietet einen umfassenden Überblick über die Verdrängung der jüdischen Rechtsanwältinnen und -anwälte aus ihrem Berufsstand, die im April 1933 einsetzte. Es schildert die politischen und rechtlichen Voraussetzungen und dokumentiert in einem biografischen Verzeichnis über 1.800 Lebensläufe, die teils in erzwungener Emigration, teils in der Ermordung durch die Nationalsozialisten endeten. Die Schicksale lassen erahnen, welcher Verlust an intellektueller Grösse, sprachlicher Brillanz und menschlicher Vielfalt durch die gewaltsame Ausgrenzung und Vertreibung der betroffenen Juristen bewirkt wurde. Vollständig überarbeitete und erweiterte Auflage des Standardwerks.30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gericht und Verfahren in der Stadt und im Hochstift Würzburg, Fachbücher von Josef BongartzDer Übergang vom Spätmittelalter zur Frühen Neuzeit ist durch eine Veränderung der Gerichtslandschaften im Heiligen Römischen Reich geprägt. Im Rahmen der weltlichen Gerichtsbarkeit entwickelten sich durch die Ausbreitung des Rechtsmittels der Appellation Instanzenzüge, die nicht nur durch neu entstehende Foren gestaltet wurden, sondern auch das Verhältnis längst bestehender Gerichte zueinander nachhaltig veränderten. Ziel dieser Studie ist es, diese grundlegenden Transformationsprozesse am Beispiel des Hochstifts Würzburg nachzuzeichnen und auf Basis der reichskammergerichtlichen Quellenüberlieferung mit dem Würzburger Kanzleigericht ein bisher weitgehend unbeachtetes territoriales Obergericht in seiner Entwicklung und Funktionsweise darzustellen. Hierbei werden etwa Aspekte der Herrschaftsverdichtung, der Rechtsrezeption und des Verhältnisses von Norm und Rechtspraxis anschaulich illustriert.90,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Seiwerth, Stephan: Typisierter Schutz in Gesetz und UrteilTypisierter Schutz in Gesetz und Urteil , This study examines the regulation and protection through rules and/or standards and the possibilities of "personalised" rules in the context of German private law from the perspectives of legal theory, law and economics, legal history, legal doctrine and legal policy. , Reflektoren > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20250530, Titel der Reihe: Jus Privatum##, Autoren: Seiwerth, Stephan, Auflage: 25001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 480, Themenüberschrift: LAW / Civil Law, Keyword: AGB-Kontrolle; Personalisiertes Recht; Verbraucherschutz; rules and standards, Fachschema: Familienrecht~Erbrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Unerlaubte Handlungen, Deliktrecht, Schmerzensgeld, Schadensersatz~Recht: Testamente, Nachlass, Erbfolge, Erbe~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 232, Breite: 155, Höhe: 36, Gewicht: 236, Produktform: Gebunden,119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Richter, Kurt F.: Coaching als kreativer ProzessCoaching als kreativer Prozess , Werkbuch für Coaching und Supervision mit Gestalt und System , Scheinwerferblenden & -gitter > Karosserie & Exterieur Styling , Auflage: 4. Auflage, Erscheinungsjahr: 20150520, Produktform: Kartoniert, Autoren: Richter, Kurt F., Auflage: 15004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 356, Abbildungen: mit zahlreiche Abbildungen und Tabellen, Keyword: Arbeitswelt; Beratung; Coachee; Coaching; Gestalten; Gestalttherapie; Kreativität; Organisationsentwicklung; Supervision; schöpferischer Prozess; systemische Beratung, Fachschema: Coaching~Manager / Coaching~Gestalttherapie~Therapie / Gestalttherapie~Psychotherapie / Systemische Therapie~Systemische Therapie~Therapie / Systemische Therapie~Psychologie~Unternehmensberatung - Unternehmensberater~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Psychologie~Unternehmensberatung und Subventionen~Kreative Therapie (Kunst, Musik, Theater)~Geschichte allgemein und Weltgeschichte, Warengruppe: HC/Angewandte Psychologie, Fachkategorie: Psychotherapie: Beratung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck & Ruprecht, Länge: 231, Breite: 154, Höhe: 30, Gewicht: 602, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0014, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 72398945,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie werden Richter zu ihrem Urteil geführt, und wie wirkt sich dies auf die Rechtsprechung aus?
Richter werden durch Gesetze, Präzedenzfälle und juristische Argumentation zu ihrem Urteil geführt. Dies kann dazu führen, dass Urteile konsistent und vorhersehbar sind. Jedoch können persönliche Überzeugungen und Interpretationen auch Einfluss auf die Rechtsprechung haben. **
-
Spricht der Staatsanwalt am Ende der Verhandlung im Gericht das Urteil aus oder der Richter?
Der Staatsanwalt spricht normalerweise nicht das Urteil aus, sondern stellt lediglich seine Anklage vor und trägt seine Argumente vor. Der Richter ist für die Urteilsverkündung zuständig und entscheidet über die Schuld oder Unschuld des Angeklagten sowie über die Strafe. **
-
Welche Faktoren berücksichtigt ein Gericht bei der Festlegung einer angemessenen Strafe in einem Urteil?
Ein Gericht berücksichtigt bei der Festlegung einer angemessenen Strafe die Schwere der Tat, das Vorstrafenregister des Täters und die persönlichen Umstände des Angeklagten. Auch die Reue des Täters, sein Verhalten während des Prozesses und mögliche Milderungsgründe spielen eine Rolle bei der Strafzumessung. Zudem werden gesetzliche Vorgaben, wie Mindest- und Höchststrafen, sowie der Grundsatz der Verhältnismäßigkeit beachtet. **
-
Warum gibt es einen Richter in einem US-Gericht, wenn das Urteil bei den Geschworenen liegt?
Der Richter in einem US-Gericht hat die Aufgabe, den Prozess zu leiten und sicherzustellen, dass alle rechtlichen Verfahren eingehalten werden. Er gibt den Geschworenen Anweisungen zum Gesetz und überwacht den Ablauf des Verfahrens. Obwohl die Geschworenen das Urteil fällen, ist der Richter dafür verantwortlich, sicherzustellen, dass der Prozess fair und gerecht abläuft. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.